

作者:BCGame USDT 編輯部 內容檢查:資訊安全與風險提醒校對 最後更新:2026-09-21
手機上最危險的時刻,往往不是打開 App 之後,而是第一次按下下載、登入或授權之前。搜尋廣告、相似名稱、私訊連結和仿冒客服都可能把人帶往錯的入口。先用一張小清單核對來源、網址、權限與更新,雖然不會保證安全,卻能避開許多不必要的帳戶與付款風險。
先驗證入口,再談下載
「看起來像官方」不是驗證方法。請從已保存並確認過的官方網址進入,而不是依賴搜尋結果、群組貼文或陌生訊息。若使用應用程式商店,也要核對開發者名稱、上架資訊和權限說明。安全工具能降低風險,但不能替使用者判斷每一個連結。
例如,畫面跳出『帳戶異常,請立刻重新安裝』的通知,最容易讓人直接點連結。較穩妥的做法是關閉訊息、自己輸入已確認的官方網址,再從站內或官方公告查是否真的有更新需求。不要在被催促的情況下交出一次性驗證碼。
手機版安裝與登入前的五項核對
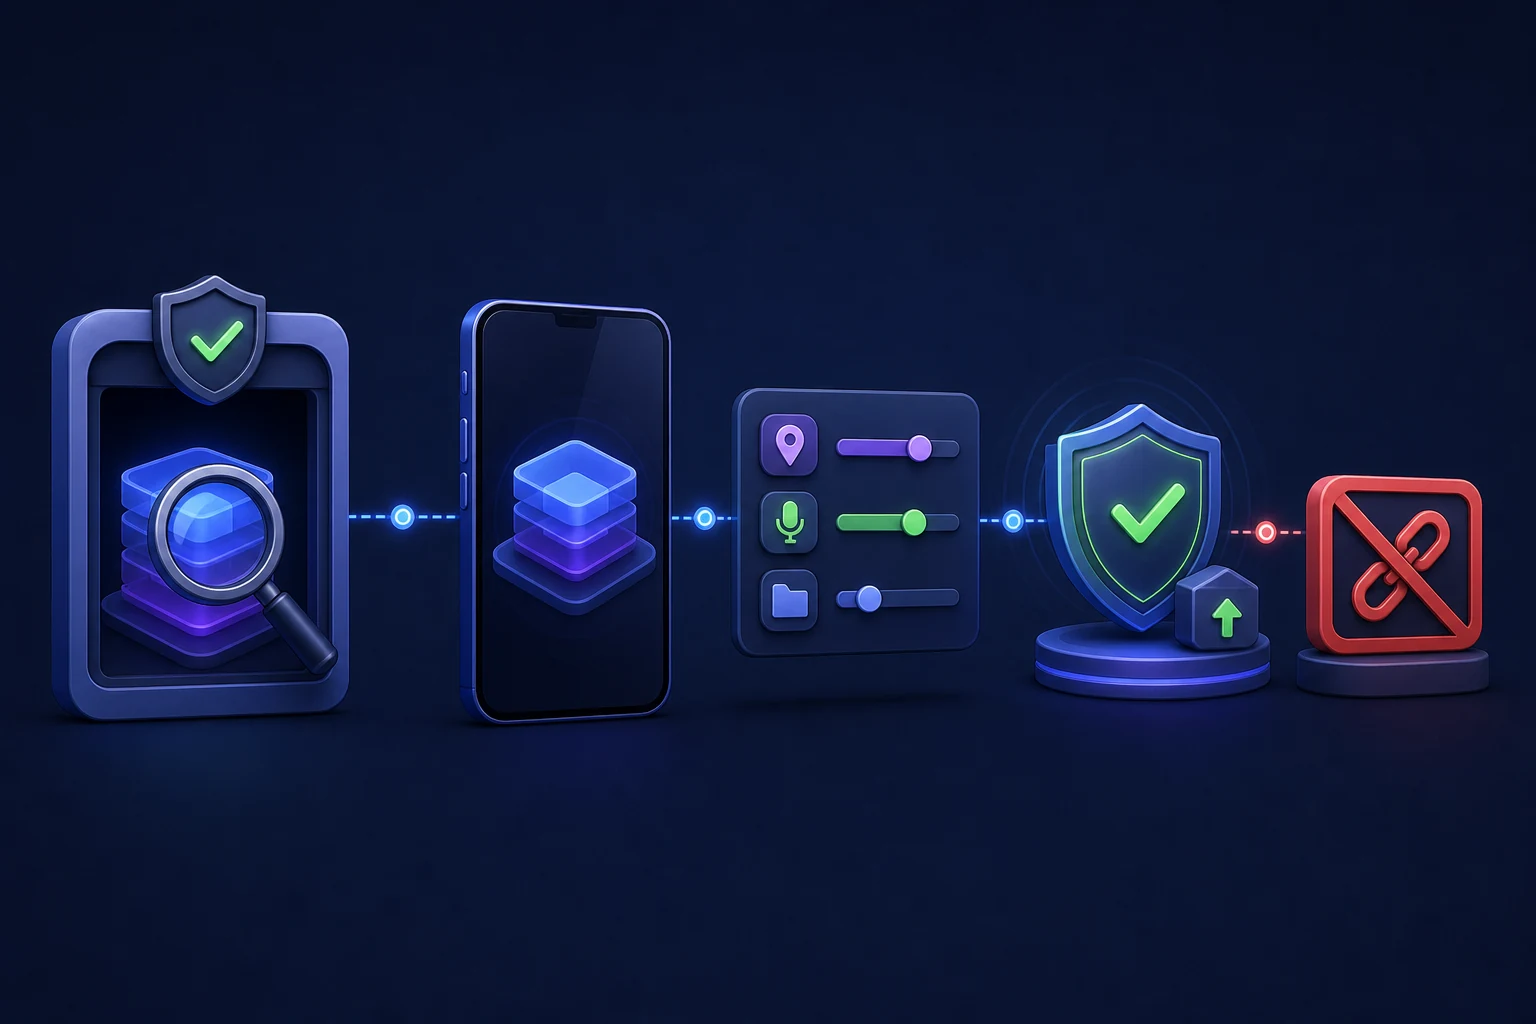
檢查表的目的在於縮小入口風險;無論使用哪種裝置,都不要把它理解成絕對安全保證。
| 要核對的項目 | 怎麼做才算完成 | 看到異常時先停在哪裡 | |
|---|---|---|---|
| 來源 | 由已確認的官方網址或官方商店頁開啟 | 網址、開發者、公告是否一致 | 搜尋廣告或私訊縮短連結 |
| 權限 | 只授予功能確實需要的權限 | 相機、通知等是否能在設定中管理 | 要求通訊錄、無障礙控制卻說不清用途 |
| 登入 | 使用獨立強密碼與 MFA | 是否出現正常的驗證流程 | 把驗證碼傳給任何人 |
| 更新 | 由原本的可信來源更新 | 版本與官方公告是否相符 | 透過陌生檔案或外部安裝器更新 |
| 通知 | 把異常提醒當成待核對訊號 | 回到官方入口確認狀態 | 依照恐嚇式訊息立刻操作 |
如果某一步只能靠『對方說是官方』來確認,代表驗證還沒完成。先停在原處,改走可獨立核對的官方入口。
發現可疑 App 或登入要求時怎麼做
順序比速度重要。先阻斷可疑互動,再保存能協助核對的資訊。
- 不要點擊訊息內的連結,也不要輸入密碼、驗證碼、助記詞或付款資訊。
- 截圖保存顯示名稱、網址、時間和要求內容,但不要把敏感資料一起截入。
- 從已確認的官方網址或官方商店頁重新檢查是否有公告。
- 若曾在可疑頁輸入密碼,立即在官方入口更換密碼、登出其他裝置並檢查 MFA。
- 需要支援時,以官方管道提供時間、畫面與帳戶識別的最小必要資料。
不要因為擔心帳戶被鎖,就接受陌生人提供的『快速解鎖』或遠端協助。急迫感常是誘導交出憑證的工具。
向官方支援回報時,提供足夠但不過量的資訊
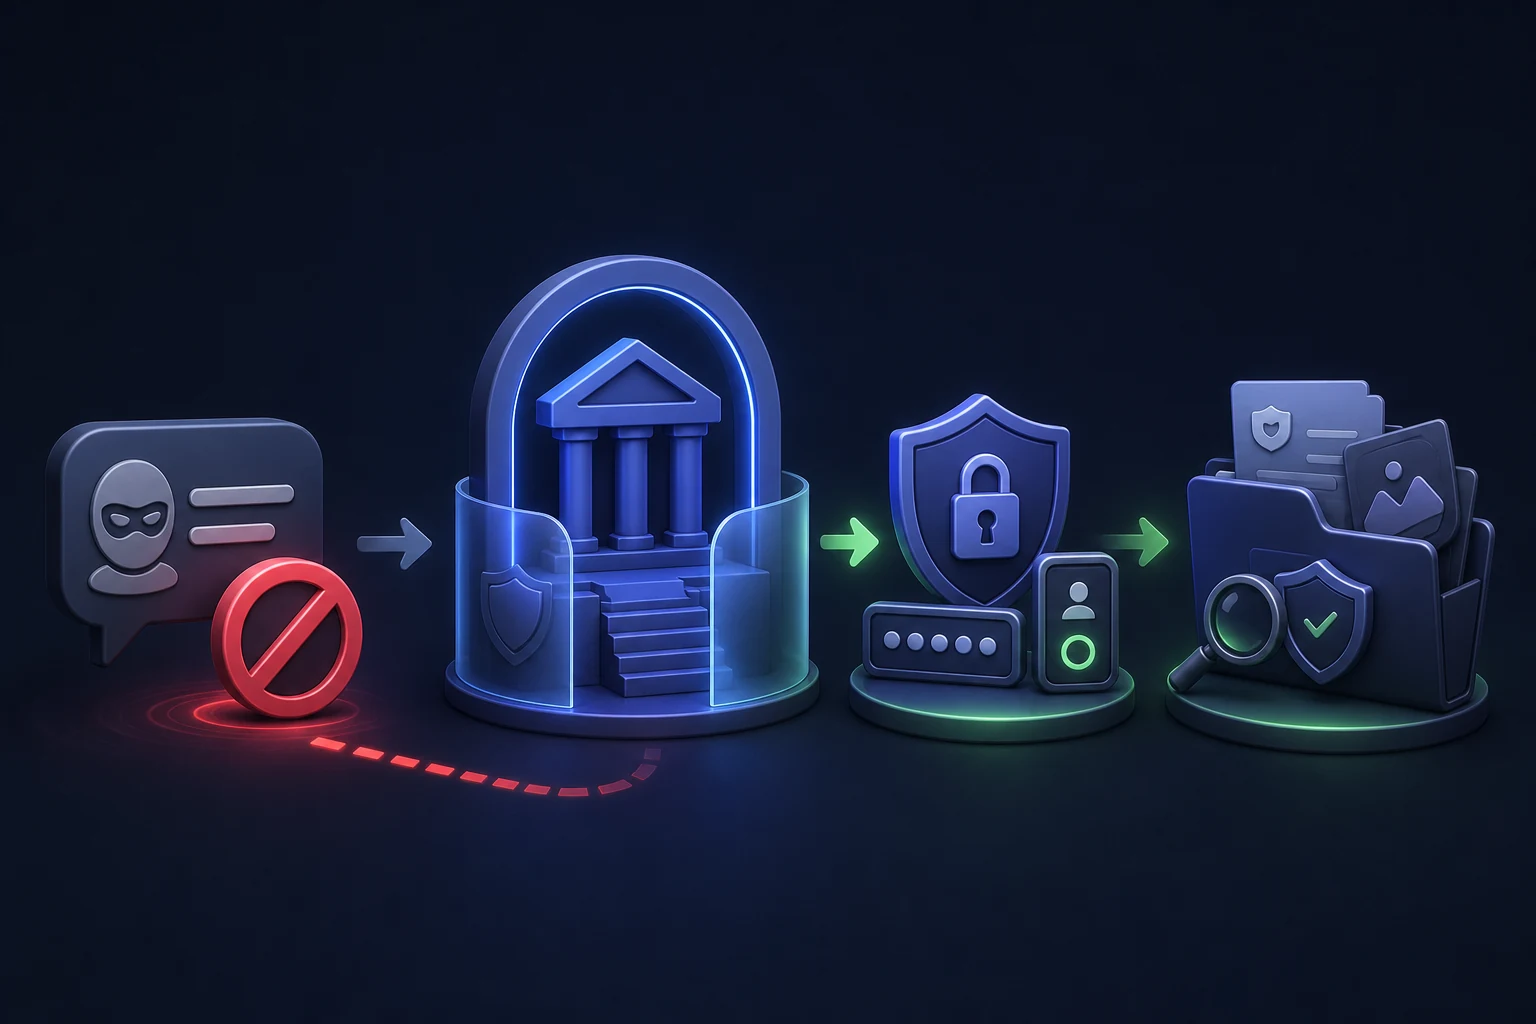
安全事件回報需要可定位的線索,例如可疑網址、訊息時間、裝置類型和畫面截圖。它不需要你的完整密碼、一次性驗證碼、錢包助記詞或私鑰。對方若要求這些資料,應中止對話並從官方入口重新確認。
| 想問的問題 | 應附上的事實 | 不要交出的資訊 |
|---|---|---|
| 這是不是官方 App? | 商店網址、開發者顯示、版本資訊 | 登入密碼或 MFA 驗證碼 |
| 我收到可疑登入通知 | 通知時間、寄件者、截圖與網址 | 助記詞、私鑰或遠端控制權 |
| 怎麼確認更新? | 目前版本、公告頁與裝置系統 | 依私訊下載不明安裝檔 |
帳戶安全是持續檢查,不是安裝一次就結束;更新裝置、限制權限與辨識釣魚訊息都需要反覆執行。
三個常見誤會,先別急著照做
常見誤區是只比對 App 圖示、不看網址與開發者;為了快而授予所有權限;或把 MFA 驗證碼當成可以交給客服的資訊。多因素驗證的目的正是避免單一密碼外洩就被接管。
把判斷留成可回看的紀錄
當下的畫面會變,記憶也很容易把兩個步驟混在一起。把時間、看到的狀態、已核對的資料和下一個問題寫下來,之後再打開時才能知道自己依據的是什麼。若其中一欄仍不清楚,先停在查證階段,比用假設補完整個故事更好;這份紀錄也能協助你下次用同一套方法檢查,而不是被一次結果牽著走。
常見問題
官方客服會要求我提供驗證碼嗎?
不應把一次性驗證碼、密碼、助記詞或私鑰提供給任何人。遇到要求時,改從官方網站自行開啟支援管道核對。
我可以只靠防毒或 Play Protect 嗎?
安全掃描是重要一層,但仍要核對來源、權限和登入訊息。單一工具不能取代入口與憑證管理。
發現輸入錯誤網站後第一步是什麼?
立即回到已確認的官方入口更換密碼、檢查登入工作階段與 MFA;並保存可疑網址和時間供後續回報。
資料來源與更新說明
本文整理的是降低行動裝置帳戶風險的檢查方法;不同手機系統、商店與服務介面可能不同,請以實際官方說明為準。
延伸閱讀
風險與適用範圍:本文提供一般安全檢查,不保證裝置、App、帳戶或交易絕對安全;任何可疑事件仍應以官方管道與自身裝置安全流程處理。


